全球网络靶场行业发展态势分析与投资前景建议报告2026年版
网络靶场进入持续演训与实战验证扩张期:云化、AI攻防与关键基础设施韧性驱动高增长
网络靶场(Cyber Range)是一种用于网络安全训练、攻防演练、仿真/模拟、网络与安全
产品测试以及安全技术开发的受控虚拟、物理或混合环境。其核心是以可重复、可隔离的方式复现企业网络、云环境、数据中心以及OT/ICS等真实架构,并通过场景编排、攻击流量与威胁模拟、红蓝队协同、评分评估和复盘分析,让安全团队能够在不影响生产系统的前提下进行实战化验证。随着云计算、虚拟化和AI技术发展,网络靶场正从一次性培训设施演进为持续网络安全准备与能力验证平台。
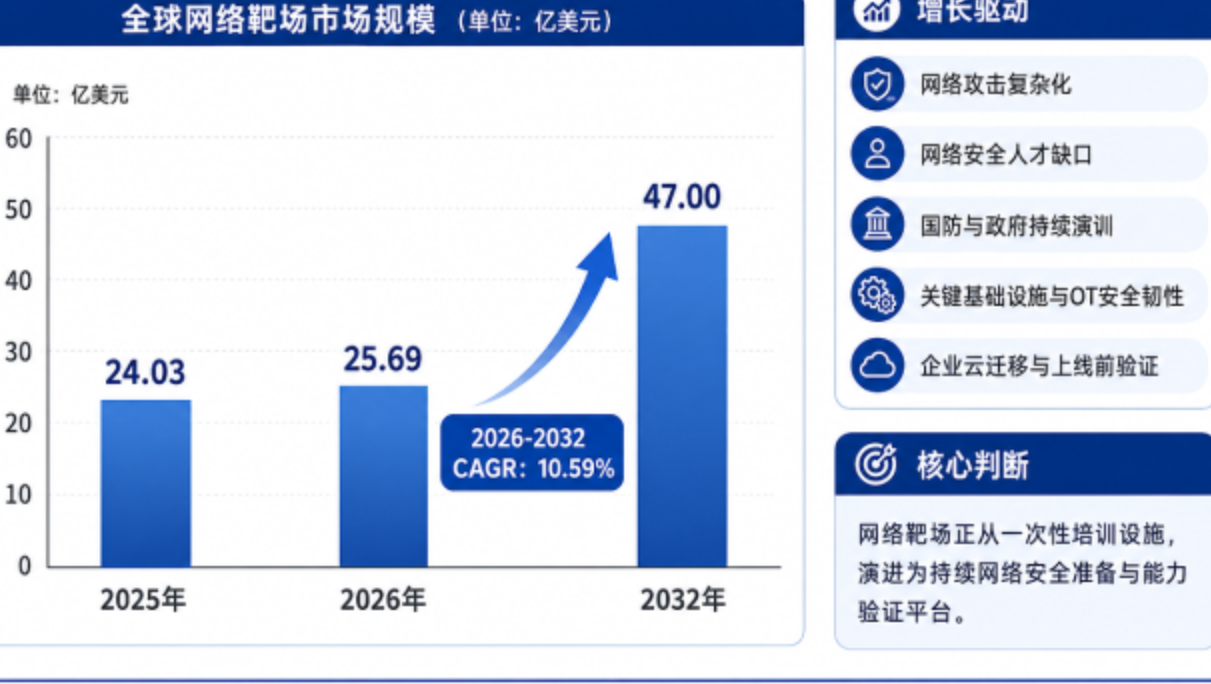
1.1 核心判断:网络靶场的关键不只是“提供训练环境”,而是持续网络安全准备能力
网络靶场的商业价值正在从“搭建隔离实验环境”升级为持续验证人员、流程和技术栈的网络安全准备度。对于国防、政府、关键基础设施和大型企业而言,真正决定采购与续费的因素包括环境逼真度、场景与威胁内容更新、并发编排能力、OT/ICS与云环境复现、SIEM/SOAR/EDR等安全工具集成,以及可量化的能力评估。AI生成攻击路径、自动化红队、动态评分和数字孪生进一步推动厂商从平台功能竞争转向内容、数据、运营与服务协同。
1.2 市场规模与增长趋势
中智信投研究网 2026年版《Global Cyber Range Market Report, History and Forecast 2021-2032》公开信息显示,2025年全球网络靶场市场规模约为24.03亿美元,预计2032年达到47.00亿美元,2026-2032年复合增长率约为10.59%。中智信投研究网公开信息进一步显示,2026年全球市场规模预计约为25.69亿美元。增长主要由网络攻击复杂化、网络安全人才缺口、国防与政府持续演训、关键基础设施与OT安全韧性建设、企业云迁移以及上线前网络/安全变更验证共同驱动。
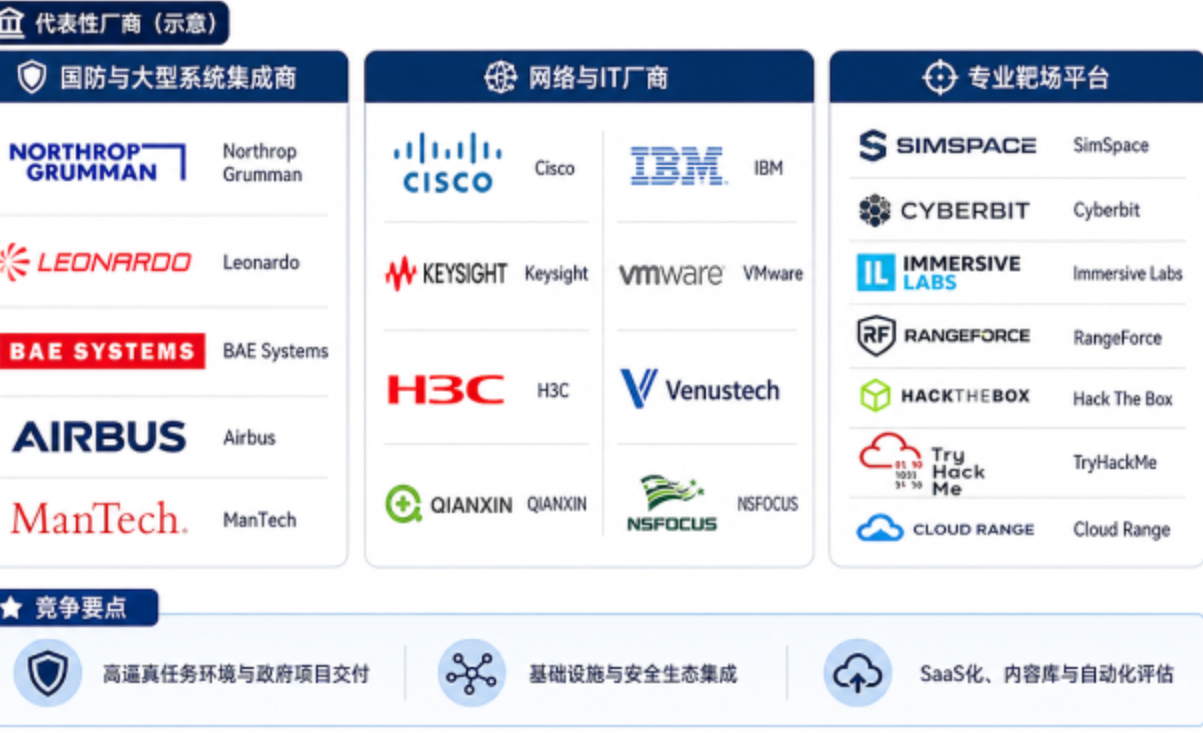
1.3 竞争格局与头部厂商:国防承包商、网络厂商与专业平台形成多层竞争
中智信投研究网最新报告列示的主要厂商包括Northrop Grumman、Cisco、Leonardo、Nightwing、BAE Systems、Airbus、IBM、Keysight、SimSpace、Mantech、Cyberbit、VMware、Immersive Labs、H3C、Venustech、RangeForce、QIANXIN、NSFOCUS、Hack The Box、360 Digital Security Group、TryHackMe、Guardtime和Cloud Range等。竞争格局呈现三类能力叠加:国防与大型系统集成商强调高逼真度、任务环境和政府项目交付;网络与IT厂商强调基础设施与安全生态集成;专业靶场平台则依靠SaaS、场景内容库、自动化评估和快速部署切入企业与教育市场。
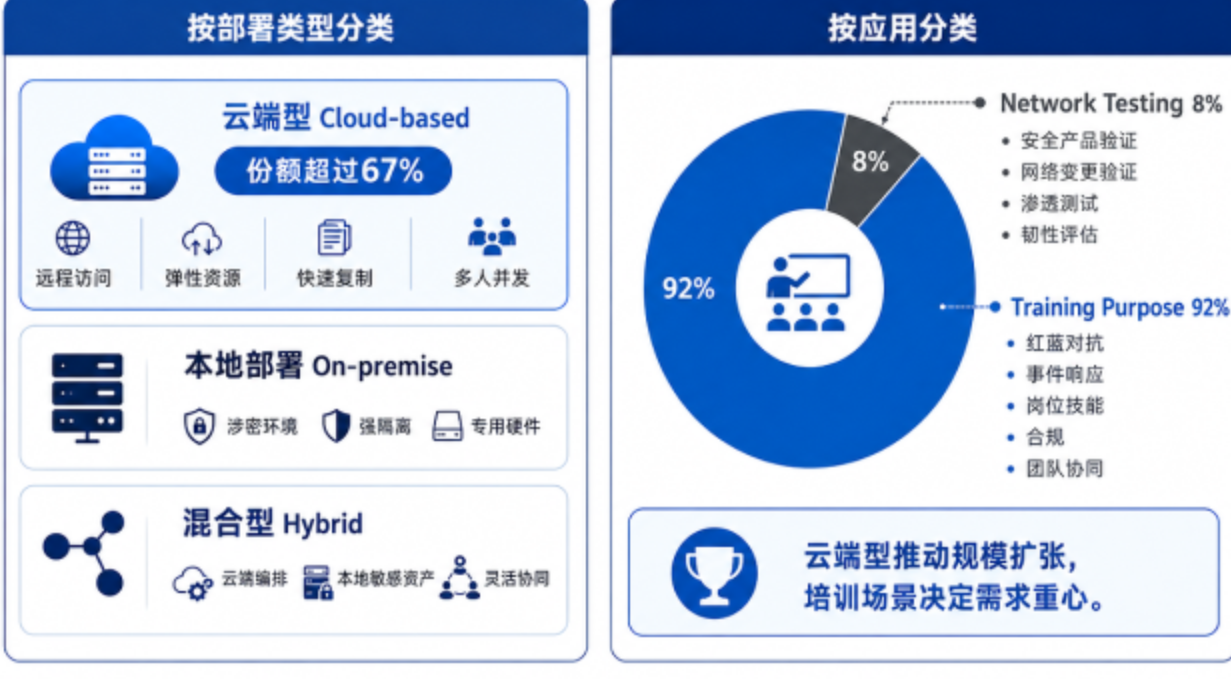
1.4 产品分类与应用结构:云端型占主导,培训用途构成核心需求
按照中智信投研究网报告口径,网络靶场按部署类型主要分为Cloud-based、On-premise和Hybrid。公开结构信息显示,云端型为最大细分市场,份额超过67%,其优势在于远程访问、弹性资源、快速复制和多人并发;本地部署更适合涉密、强隔离和专用硬件环境;混合型则将云端编排与本地敏感资产结合。从应用看,Training Purpose约占92%,覆盖红蓝对抗、事件响应、岗位技能、合规和团队协同;Network Testing约占8%,主要用于安全产品验证、网络变更、渗透测试和韧性评估。
1.5 区域格局:北美规模领先,欧洲稳健,亚太增速更快
中智信投研究网 2026年版公开数据显示,2025年北美网络靶场市场约为9.05亿美元,欧洲约7.60亿美元,亚太约6.26亿美元,对应全球市场占比约38%、32%和26%,其余约4%来自南美及中东非洲。北美受国防预算、政府演训、关键基础设施和成熟安全市场支撑,保持最大规模;欧洲由合规监管、国家级网络安全演习和金融/能源等关键行业维持稳定需求;亚太2026-2032年CAGR约12.02%,高于全球平均,人才培养、数字基础设施和国家网络安全投入带来更高增长弹性。
市场机会主要体现在:
国防、政府和关键基础设施从年度演练转向更高频、持续化的网络安全准备验证。
云端与混合部署降低环境构建成本,使跨地域团队、教育机构和中型企业更易采用网络靶场。
AI攻防、OT/ICS数字孪生、自动化红队和可量化能力评估将提升平台单客价值与持续服务收入。
1.6 产业链分析:网络靶场位于算力/虚拟化、攻防内容与下游安全运营之间
从产业链位置看,上游包括云计算与服务器资源、虚拟化/容器、网络设备与安全工具、威胁情报与攻击技术内容、OT/ICS测试资产以及身份、日志和数据集;中游核心包括环境快速编排、网络拓扑与数字孪生复现、攻防场景设计、流量/威胁仿真、红蓝队协同、自动化攻击、评分复盘、能力度量以及与SIEM/SOAR/EDR等生产安全工具集成;下游连接国防与政府网络安全机构、关键基础设施运营商、大型企业SOC、高校培训机构以及网络/安全产品测试研发团队。
1.7 结论:未来增长取决于持续演训、AI仿真、OT场景和平台运营能力
未来几年最值得跟踪的指标包括客户从单次培训向持续订阅/运营转化的速度、云端并发规模、场景内容更新频率、AI攻击与自动化红队成熟度、OT/ICS仿真能力、能力评估指标是否可量化、与生产安全工具的集成深度,以及本地化交付和数据主权适配。随着客户从“培训人员”进一步转向“持续验证人员+流程+技术”,具备高逼真环境、丰富内容、自动化编排、量化评估和长期服务能力的厂商有望获得更高份额。




 扫码加好友,拉您进群
 全部版块
 我的主页


 收藏





